
Für Organisationen, deren Betrieb und Dienstleistungen auf die Zuverlässigkeit ihrer IT-Systeme angewiesen sind, ist das Sicherheitsmanagement entscheidend. Ein passender Grundschutz richtet sich an den individuellen Schutzbedarf, insbesondere wenn es um Kritische Infrastruktur geht, deren Ausfall gravierende Auswirkungen hätte. Dabei sind Energieversorger, Gesundheitseinrichtungen oder auch Verkehrssysteme typische Beispiele für Kritische Infrastrukturen, bei denen eine Gefährdung weitreichende Folgen für Gesellschaft und Wirtschaft haben kann. Zur Steuerung und Kontrolle aller Maßnahmen dient ein ISMS, häufig unter Berücksichtigung internationaler Standards wie ISO 27001, um eine strukturierte Vorgehensweise und kontinuierliche Verbesserung zu gewährleisten. Bei der Entscheidung, welche Investitionen durchzuführen sind, gewinnt der Return on Security Investment zunehmend an Bedeutung, da der Schutz wertvoller Ressourcen und Prozesse stets in einem sinnvollen Verhältnis zu den jeweiligen Risiken stehen sollte. Ein Krankenhaus könnte beispielsweise mithilfe systematischer Risikoanalysen und konsequenter Risikobewertung priorisieren, welche Maßnahmen – etwa Ausfallsicherheit, Notfallpläne oder Mitarbeiterschulungen – am wichtigsten für seine Betriebsfähigkeit sind und wie sich Investitionen gezielt rechtfertigen lassen.
Auch durch raffinierte Angriffsvektoren werden Unternehmen täglich vor enorme Herausforderungen gestellt. Technische Bedrohungen wie Malware oder zielgerichtete Angriffe mit Ransomware gehen oft mit menschlichen Manipulationen wie Social Engineering oder Phishing einher, um Sicherheitslücken auszunutzen. Spam ist dabei ein häufig genutztes Einfallstor: Angreifer senden massenhaft unerwünschte E-Mails, die teils harmlos erscheinen, aber gefährliche Anhänge oder Links enthalten können. Neben Spam setzen Kriminelle ebenso ausgeklügeltes Spoofing ein, um falsche Identitäten glaubhaft darzustellen und das Vertrauen zu missbrauchen. Angreifer versuchen dabei über verschiedene Pfade, sich Zugang zu vertraulichen Informationen zu verschaffen – sei es durch versteckte Spam-E-Mails, ausgeklügeltes Spoofing oder direkt manipulierte Links. Ein mittelständisches Unternehmen könnte hypothetisch Opfer eines Angriffs werden, bei dem ein falscher Geschäftsführer per Spoofing zu einer Überweisung auffordert, während gleichzeitig Ransomware im Hintergrund Firmendaten verschlüsselt. Solche kombinierten Angriffsvektoren zeigen, wie entscheidend es ist, nicht nur technische Abwehrmaßnahmen, sondern auch Mitarbeiterschulungen und Überprüfungsprozesse einzurichten.
Die Sicherheit digitaler Systeme hängt maßgeblich von der systematischen Erfassung des Softwarebestands ab. Die Erstellung einer vollständigen Software Bill of Materials hilft Organisationen dabei, alle verwendeten Komponenten im Überblick zu behalten und damit verbundene Schwachstellen früh zu erkennen. Dabei spielt auch das Schwachstellenmanagement eine zentrale Rolle: Ziel ist es, Schwachstellen gezielt zu priorisieren, bekannte Schwachstellen zeitnah zu beheben und eine klare Berichtslinie über Risiken in der Software zu etablieren. Die Auswertung öffentlich verfügbarer Informationen mittels OSINT zusammen mit spezifischer Threat Intelligence unterstützt dabei, neue Bedrohungen oder Angriffsmuster frühzeitig zu erkennen und gezielte Gegenmaßnahmen einzuleiten. Unternehmen profitieren hier davon, Trends und tagesaktuelle Meldungen zu Schwachstellen effektiv zu verfolgen und zu bewerten. Beispielsweise könnte die IT-Abteilung eines Energieversorgers anhand solcher Erkenntnisse tagesaktuelle Hinweise zu Schwachstellen aufnehmen, diese nach dem potenziellen Schadensausmaß priorisieren und erforderliche Updates auf den wichtigsten Systemen zeitnah ausrollen, um unmittelbare Angriffsflächen zu reduzieren.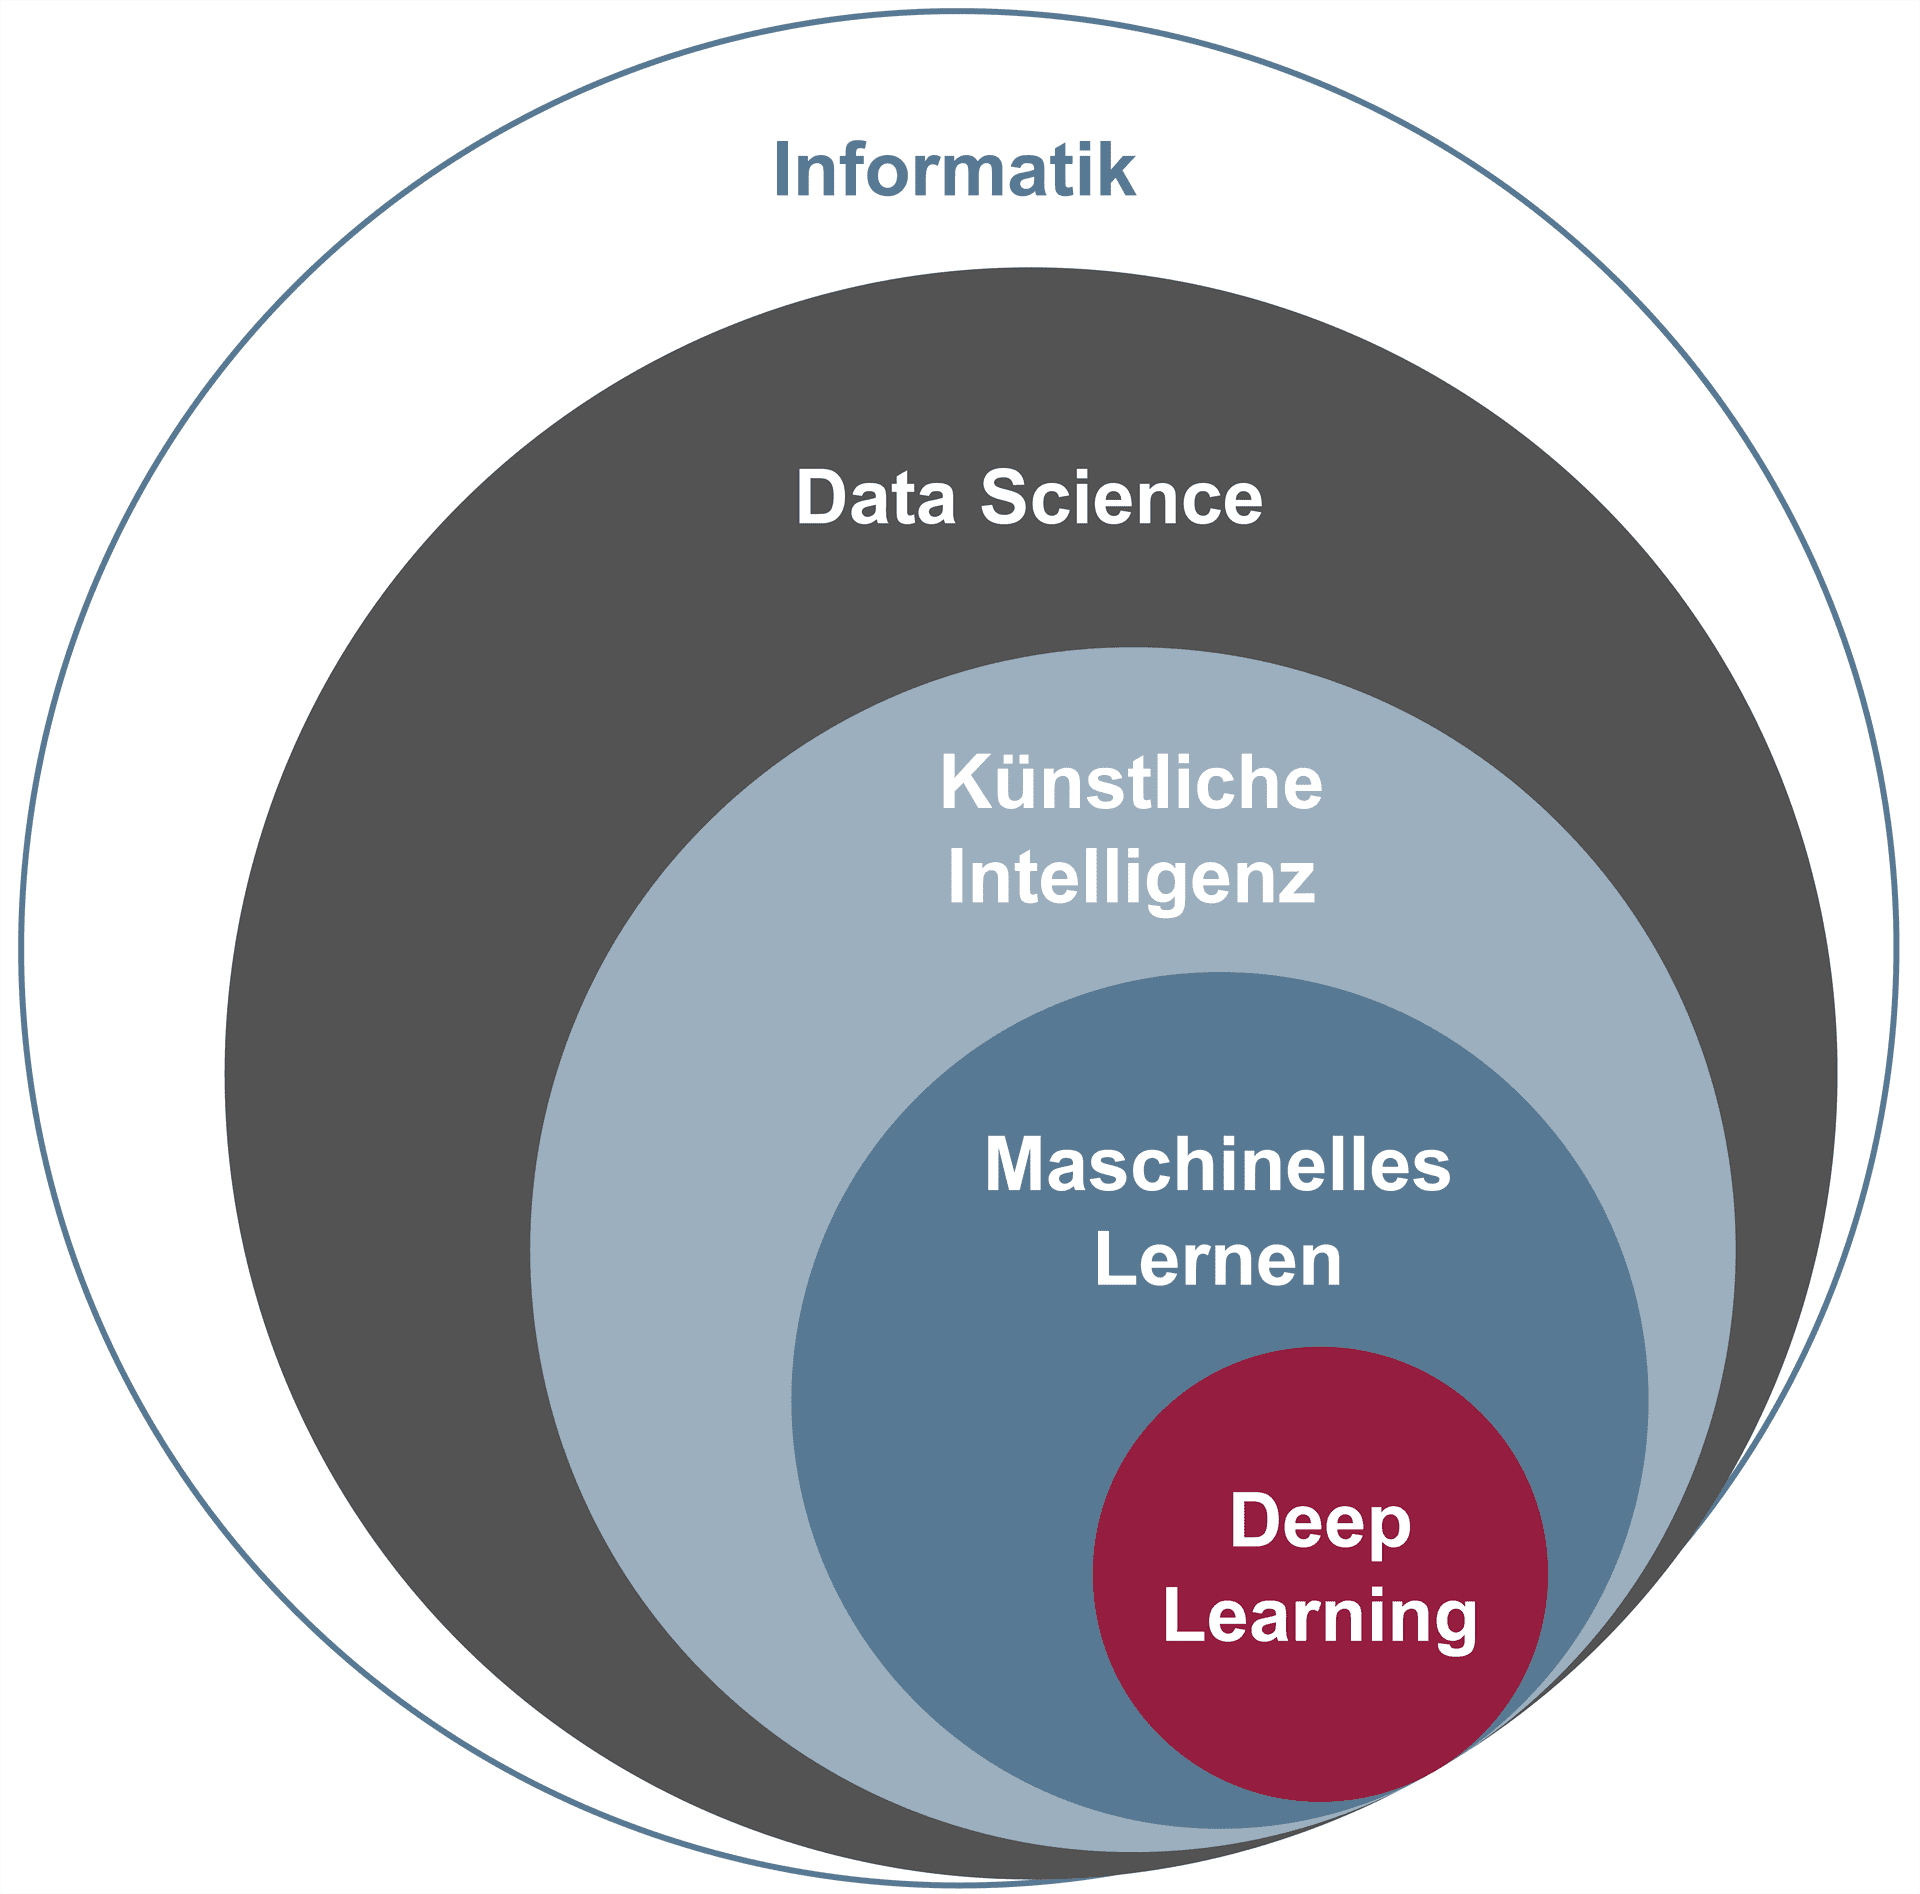
Technische Maßnahmen schützen verschiedene Schichten digitaler Infrastrukturen. Die Authentifikation bildet eine Schlüsselrolle, indem sie die Zugriffsrechte von Benutzenden prüft; zusätzlich erschweren CAPTCHA Sicherheitsabfragen automatisierte Angriffe. Der Netzwerkverkehr wird durch Firewalls segmentiert und unbefugte Zugriffe gefiltert. Besonders vertrauliche digitale Schlüssel können in HSMs sicher aufbewahrt werden, während Passwörter weiterhin ein zentrales Mittel bleiben, um Zugänge zu schützen. Durch den Einsatz kryptographischer Verfahren wie RSA werden Daten verschlüsselt, wobei TLS sichere Verbindungen für den Austausch sensibler Informationen ermöglicht. Hardware-Elemente wie TPM erhöhen die Sicherheit von Endgeräten, indem sie Integrität und Bindung an individuelle Hardware sicherstellen. Moderne Schutzkonzepte wie Zero Trust verlangen schließlich, dass kein Element im Netzwerk grundsätzlich als sicher eingestuft wird, sondern jede Zugriffsanfrage konsequent geprüft wird. In einem hypothetischen Unternehmen würden mehrstufige Authentifikationsverfahren, regelmäßige Passwörter-Änderungen, das Speichern von Schlüsseln in HSMs sowie TLS-verschlüsselte Kommunikation kombiniert, um physische und digitale Risiken zu verringern, während CAPTCHA den Zugang zu Webdiensten gegen Massenangriffe abschirmen.
Wissen und Medienkompetenz sind ebenso wichtig wie Technik, da die digitale Gesellschaft ständig wächst und sich wandelt. Neue Technologien wie Blockchain versprechen Transparenz, berühren jedoch Fragen des Datenschutzes und der Privatsphäre. Die gezielte Auswahl von Informationen durch Filterblasen kann den Blick für alternative Perspektiven einschränken, während Künstliche Intelligenz sowohl in Chancen als auch Risiken diskutiert wird. Begriffe wie Singularität kennzeichnen kontroverse Diskussionen über die zukünftige Entwicklung von Künstlicher Intelligenz. Das Lernen und Verständnis von Sicherheitsstrukturen, wie im Lehrbuch Cyber-Sicherheit von Pohlmann dargelegt, bietet einen systematischen Zugang, um den wachsenden Anforderungen an digitale Sicherheit und Schutz der Privatsphäre gerecht zu werden. Ein Unternehmen könnte beispielsweise Weiterbildungen auf Basis des Lehrbuch Cyber-Sicherheit anbieten, um Beschäftigte für die Rolle von Filterblasen, Privatsphäre und Auswirkungen von Blockchain- und KI-Technologien im Arbeitsalltag zu sensibilisieren.
Abschließend zeigt sich, dass Cyber-Sicherheit heute viele Dimensionen umfasst: von strukturierten Abläufen im Sicherheitsmanagement über die Analyse und Reaktion auf konkrete Angriffsszenarien, das Schließen von Schwachstellen, den Einsatz technischer Schutzmaßnahmen bis hin zur Bedeutung von Wissen und Medienkompetenz. Nur durch ein Zusammenspiel all dieser Aspekte kann eine stabile und verantwortungsvolle digitale Entwicklung gelingen.